Forscher haben mehrere Sicherheitslücken im Verschlüsselungsprotokoll WPA2 entdeckt, wodurch Millionen Netzwerke betroffen sein könnten. Kriminelle könnten durch den Angriff, KRACK-Attacke genannt, den Internet-Verkehr mitlesen. Steven Murdoch, Security Architect am VASCO Innovation Center in Cambridge, kommentiert:
„In kryptografischen Protokollen sollte eine Nonce (eine Zeichenfolge zur einmaligen Verwendung) niemals mehrfach verwendet werden, aber oftmals schleichen sich Entwicklungsfehler ein, wenn das Protokoll in eine Software implementiert wird, die das ermöglicht. Man könnte einfach die Schuld auf den Entwickler schieben und die Software reparieren, aber das gleiche Problem wird wahrscheinlich an einem anderen Ort wieder auftreten. Ich denke, ein besserer Ansatz besteht darin, die Protokolle neu zu entwickeln, damit sie widerstandsfähiger gegenüber der Nonce-Wiederverwendung sind. Wir sind in der Lage, das zu tun, wenn auch mit einem geringen Effizienzverlust. Es ist beunruhigend, dass die Nonce-Wiederverwendung in der nächsten Generation der WLAN-Verschlüsselung (GCMP) noch schwerwiegendere Folgen hat als in der bestehenden, denn dann können Daten nicht nur ausgespäht sondern auch manipuliert werden. Die Schwachstelle ist ernst, aber um sie auszunutzen, muss sich der Angreifer in der Nähe des Computers befinden, den er für eine Cyber-Attacke ins Visier nimmt. Je wertvoller das Netzwerk ist, desto wahrscheinlicher ist es, dass Kriminelle sich darum bemühen, es anzugreifen. Deshalb sind Unternehmensnetzwerke einem höheren Risiko ausgesetzt als ein Heimnetzwerk. Wir haben in Fällen wie dem Angriff auf TJX gesehen, dass Kriminelle zunächst solche Sicherheitslücken im Visier haben, um Zugang zu Unternehmensnetzwerken zu erhalten und dann weitere Schwachstellen ausnutzen, um sensible Daten zu stehlen.
Betroffene Hersteller wurden im August über die Sicherheitslücke informiert, um ihnen Gelegenheit zu geben, den Fehler vor der Bekanntgabe zu beheben. Viele Hersteller beheben jedoch keine Schwachstellen in Produkten, die sie nicht aktiv vermarkten. Es ist daher wahrscheinlich, dass einige Geräte, insbesondere Android-Smartphones und WLAN-Router, niemals aktualisiert werden und die Schwachstelle jahrelang bestehen bleibt bis die unsicheren Geräte endgültig ausrangiert werden. Aufgrund dieser unglücklichen Situation sind bereits Forderungen an Hardware-Hersteller laut geworden, bekannt zu geben, wie lange sie weiterhin Sicherheitsupdates für die von ihnen verkauften Produkte bereitstellen werden.“
SSD-Geschwindigkeit trifft auf HDD-Kapazität: Die Seagate FireCuda Forge soll den Umstand zu beseitigen, dass Nutzer sich zwischen reaktionsschneller Leistung einer...
iiyama erweitert sein Monitorportfolio um den ProLite XCB3492WQSNPH-B1 und den XCB3492WQSNP-B1. Beide Modelle verfügen über ein 34 Zoll großes IPS-Display...
FRITZ! erweitert sein Smart-Home-Portfolio um die smarte Steckdose FRITZ!Smart Energy 201. Das für den Innenbereich vorgesehene Modell ermöglicht das Schalten...
ASUS Republic of Gamers (ROG) bringt mit der ROG Spatha X 65K eine neue kabellose Gaming-Maus für MMO- und MOBA-Spieler...
Mit INFTYLAB by BenQ startet eine neue Marke für Zubehör rund um Mac-Desktop-Arbeitsplätze. Zum Marktstart umfasst das Portfolio vier Produkte:...
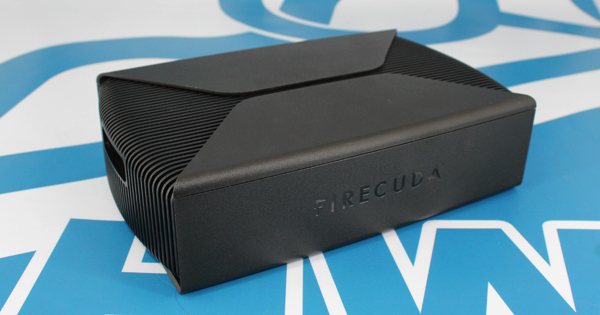
Mit der FireCuda Forge stellt Seagate eine neuartige Storage-Lösung mit USB4-Interface vor. Die Forge vereint HDD-Kapazität mit SSD-Vorteilen und die Technik dahinter nennt sich Alkemi. Wir haben das 8-TB-Drive zum Launch getestet.
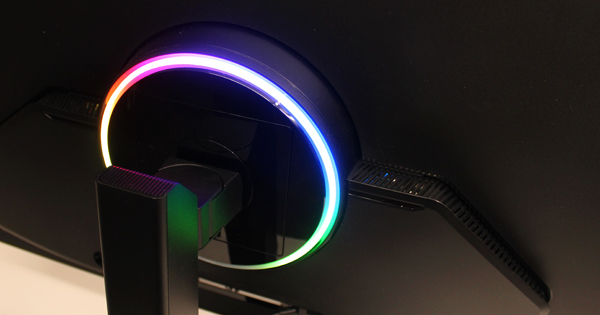
Mit dem Odyssey G8 G80HS bietet Samsung ein Gaming-Modell mit OLED-Panel samt Dual-Mode und 6K-Auflösung an. Je nach gewählter Auflösung erreicht das IPS-Panel bis zu 330 Hz. Mehr dazu im Test.