Backdoor-Trojaner, die Remote-Befehle ausführen können, sind ein wichtiges Thema in der IT-Sicherheitsszene. Insbesondere dann, wenn diese auf das Betriebssystem Linux abzielen. Denn dieses wird auch gerne von größeren Unternehmen, Regierungen, der Verwaltung oder anderen Organisationen eingesetzt. Im April 2016 haben die Virenanalysten von Doctor Web gleich mehrere gefährliche Trojaner mit Fernzugriffsfunktionen entdeckt. Dazu gehören Linux.BackDoor.Xudp.1, Linux.BackDoor.Xudp.2 und Linux.BackDoor.Xudp.3.
Das erste Glied in der Infizierungskette ist eine ELF-Datei. Sobald sie heruntergeladen wurde, wird der Nutzer beim Starten der Applikation nach Root-Rechten gefragt. Werden diese gewährt, installiert sich zunächst der darin verborgene Linux.Downloader.77. Dieser ist in der Lage, Angriffe, die auf dem Versenden von UDP-Paketen beruhen, durchzuführen oder selbständig andere Malware herunterzuladen.
Daneben lädt der Trojaner vom Server der Cyber-Kriminellen ein weiteres Skript (Linux.Downloader.116) herunter und startet es. Dieses dient zum Download des Linux.BackDoor.Xudp.1, speichert ihn als /lib/.socket1 oder /lib/.loves ab, platziert ihn im Autostart-Verzeichnis /etc/ als rc.local und stellt das automatische Starten des Schädlings im Cron-Zeitplan sicher. Darüber hinaus wird der Inhalt von iptables geleert. Nachdem Linux.BackDoor.Xudp.1 gestartet wurde, entschlüsselt er seine Konfigurationsdaten und übermittelt Informationen vom infizierten Endgerät an den Server der Cyber-Kriminellen.
Danach startet er drei unabhängige Protokolle. Erster Schritt über HTTP: der Trojaner versendet eine Nachricht, dass er gestartet wurde und erhält einen Schlüssel zur Kodierung von Nachrichten, Serverdaten und Portnummern. Anschließend sendet Linux.BackDoor.Xudp.1 in einem definierten Zeitintervall Anfragen für mögliche Befehle an den Server. Dieser Algorithmus dient wahrscheinlich zum Update des Schädlings. Alle eingehenden Befehle sind verschlüsselt und können nur durch einen speziellen Algorithmus des Trojaners entschlüsselt werden. Im zweiten Schritt erwartet Linux.BackDoor.Xudp.1 Befehle via UDP vom Server. Im dritten Schritt versendet der Schädling schließlich Nachrichten an den Server, dass er immer noch aktiv ist.
Unter den Befehlen, die Linux.BackDoor.Xudp.1 ausführen kann, sind u.a. das ständige Versenden von Anfragen, DDoS-Angriffe und willkürliche Aktionen auf einem infizierten PC. Linux.BackDoor.Xudp.1 ist unter anderem auch in der Lage, Ports im definierten Bereich von IP-Adressen zu scannen oder Dateien auf Befehl zu starten. Außerdem haben die Virenanalysten von Doctor Web herausgefunden, dass dieser Trojaner ständig verbessert und upgedatet wird.
Die Trojaner Linux.BackDoor.Xudp.2 und Linux.BackDoor.Xudp.3 sind verbesserte Versionen von Linux.BackDoor.Xudp.1, die sich u.a. durch Namen, den Umfang von versendeten Daten und auszuführenden Befehlen unterscheiden.
Ende September 2025 stellte Logitech die MX Master 4 vor, die neueste Generation seiner auf Produktivität ausgelegten Mausserie. Mit anpassbarem...
SSD-Geschwindigkeit trifft auf HDD-Kapazität: Die Seagate FireCuda Forge soll den Umstand zu beseitigen, dass Nutzer sich zwischen reaktionsschneller Leistung einer...
iiyama erweitert sein Monitorportfolio um den ProLite XCB3492WQSNPH-B1 und den XCB3492WQSNP-B1. Beide Modelle verfügen über ein 34 Zoll großes IPS-Display...
FRITZ! erweitert sein Smart-Home-Portfolio um die smarte Steckdose FRITZ!Smart Energy 201. Das für den Innenbereich vorgesehene Modell ermöglicht das Schalten...
ASUS Republic of Gamers (ROG) bringt mit der ROG Spatha X 65K eine neue kabellose Gaming-Maus für MMO- und MOBA-Spieler...
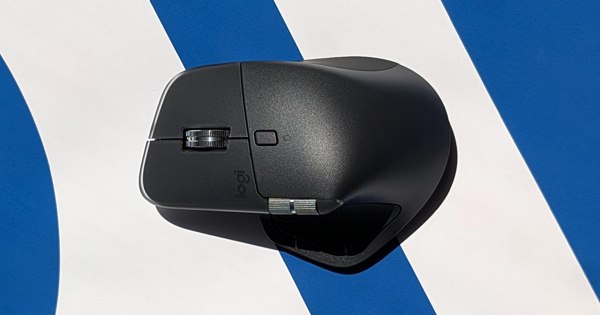
Mit der MX Master 4 von Logitech haben wir heute eine Premium-Maus mit integrierter Haptikfunktion im Test. Das MagSpeed Scrollrad, Abtastung mit 8K DPI uvm. runden die Bluetooth-Maus ab. Mehr dazu in unserem Praxistest.
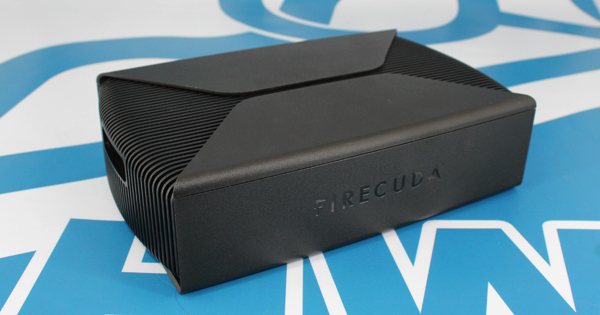
Mit der FireCuda Forge stellt Seagate eine neuartige Storage-Lösung mit USB4-Interface vor. Die Forge vereint HDD-Kapazität mit SSD-Vorteilen und die Technik dahinter nennt sich Alkemi. Wir haben das 8-TB-Drive zum Launch getestet.