Kaspersky Lab warnt vor dem vor kurzem entdeckten Mail-Wurm Email-Worm.Win32.Nyxem.e. Das Schadprogramm verbreitet sich als eMail-Anhang via Internet sowie über infizierte Dateien, die sich auf Internetseiten befinden. Die Besonderheit an Nyxem.e liegt darin, dass er die Dateien auf infizierten Rechnern jeweils am Dritten eines Monats beschädigt. Laut Angaben der Virenexperten bei Kaspersky Lab beläuft sich die Zahl der befallen Computer mittlerweile bereits auf einige Hunderttausend, Tendenz steigend. So könnte der 3. Februar 2006 zum schwarzen Tag für Hunderttausende PC-Anwender werden, deren Rechner mit Nyxem.e infiziert sind.
Der Wurm ist eine an eine eMail angehängte ausführbare Windows-Datei mit einer Größe von 95 KB. Der Betreff der Nachricht wird willkürlich aus einer vom Autor erstellten Liste mit etwa 25 Varianten gewählt. Der Text der eMail und die Bezeichnung der angehängten Datei existieren in etwa 20 unterschiedlichen Versionen, wodurch dem Anwender das Erkennen des Wurms erschwert wird.
Die Aktivierung des Schadcode erfolgt beim Start der infizierten Datei durch den Nutzer. Nach dem Start versteckt der Wurm seine Hauptfunktion, indem er im Windows-Verzeichnis ein ZIP-Archiv mit der Bezeichnung der ursprünglich gestarteten Datei erstellt, das er danach öffnet. Bei der Installation kopiert sich der Wurm unter mehreren Namen in das Root- und Windows-Systemverzeichnis sowie in das Autostart-Verzeichnis. Danach registriert er sich im Autostart-Key der System-Registry. Auf diese Weise aktiviert Windows bei jedem Neustart automatisch den Schadcode.
Anschließend scannt Nyxem.e das Dateisystem des befallenen Computers und verschickt Kopien von sich selbst an alle dort aufgefundenen eMail-Adressen. Für den Versand der infizierten eMails versucht der Wurm eine direkte Verbindung mit dem SMTP-Server aufzubauen. Parallel dazu kopiert er sich in die vom befallen Computer aus zugänglichen Netzlaufwerke und -Ordner unter dem Namen Winzip_TMP.exe.
Dabei unterbricht das Schadprogramm alle Prozesse, die den Antiviren-Schutz des Computers gewährleisten, und verhindert deren Neustart - dadurch ist der attackierte PC ohne Schutz. Durch die vollständige Kontrolle über den Rechner ist Nyxem.e in der Lage, seine eigenen Aktualisierungen selbstständig aus dem Internet herunterzuladen. Er verändert sich dabei ganz nach den Vorgaben des Autors.
Darüber hinaus geht von Nyxem.e eine destruktive Gefahr aus: Entspricht das Datum des Rechners dem Monatsdritten, vernichtet er 30 Minuten nach dem Start des PCs Teile der aufgefundenen Dateien der gängigsten Formate und ersetzt sie durch eine sinnlose Auswahl an Symbolen.
Weitere Informationen in der Virus-Enzyklopädie.
Mit der E100 1 TB SSD hält Crucial eine preisorientierte NVMe-SSD mit PCIe 4.0 x4 bereit. Das M.2-2280-Laufwerk soll laut...
Im zurückliegenden Monat gab es wieder einige spannende Themen im Bereich Newsmeldungen sowie interessante Artikel und Produkttests. Folgend möchten wir...
Razer erweitert seine Kiyo-Serie um die Kiyo V2 Pro, eine 4K-Webcam für Gamer, Streamer und Content Creator. Die Kamera nimmt...
Wer eine Leiterplattenfertigung anfragen möchte, stellt sich früher oder später dieselbe Frage: Warum dauert ein Angebot so lange, und warum...
AVM startet den Roll-out von FRITZ!OS 8.50 zunächst für die FRITZ!Box 7690. In den kommenden Wochen soll das Update für...
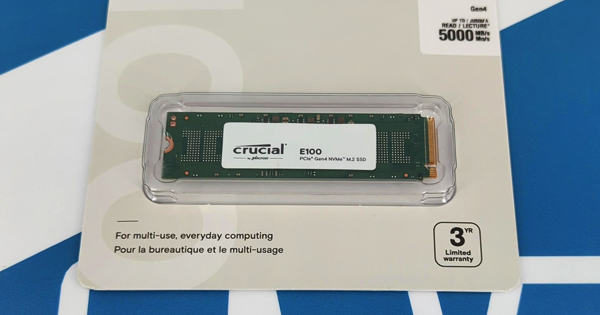
Die E100-SSD von Crucial basiert auf einem PCIe Gen4 Interface und QLC-Flashspeicher von Micron. Die Serie zielt auf Ein- und Umsteiger in die SSD-Welt ab. Wir haben uns das 1-TB-Modell im Test angesehen.
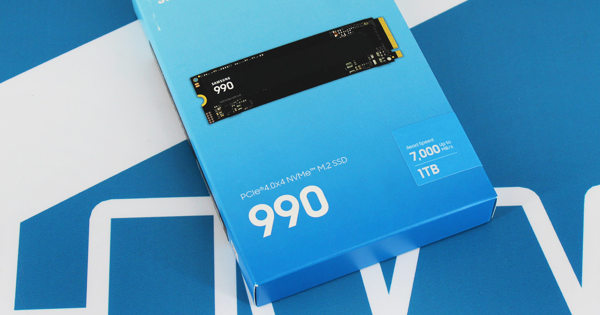
Mit der SSD-990-Familie stellt Samsung eine neue Serie von SSDs für Einsteiger vor. Wie sich die Kombination aus PCI Express Gen4 und QLC-Flashspeicher in der Praxis schlägt, klären wir am 1-TB-Modell.